DATA & AI

Governação de agentes de IA: como implementar IA agêntica à escala e com segurança

Nuria Sánchez Almodóvar - AI Director Iberia Latam na Inetum

Mikel Urizar Zapata - Generative AI Center of Excellence Manager Iberia Latam na Inetum.


A adoção de agentes de IA está a criar um novo ponto de viragem na transformação digital. Ao contrário dos modelos generativos tradicionais, que respondem a perguntas ou produzem conteúdos, estes agentes conseguem tomar decisões, executar ações, interagir com sistemas empresariais e coordenar processos complexos com autonomia.

People clapping

Porque é que a IA agêntica cria um novo desafio de governação

A IA agêntica representa uma evolução da inteligência artificial generativa. Em vez de se limitar a processar informação ou a gerar respostas, executa ações orientadas para objetivos concretos.

  • A sua arquitetura permite:
  • Utilizar ferramentas e aplicações empresariais.
  • Tomar decisões em várias etapas para resolver processos complexos.
  • Manter memória persistente durante períodos prolongados.
  • Interagir com diferentes sistemas e fontes de informação.
  • Automatizar tarefas que antes exigiam supervisão humana contínua.

Esta capacidade de atuação abre oportunidades relevantes de produtividade, eficiência e transformação do negócio. Ao mesmo tempo, introduz riscos que devem ser tratados antes de os agentes ganharem escala e acesso a processos críticos.
 

Para os decisores de negócio, tecnologia e dados, a questão já não é apenas como desenvolver sistemas mais capazes. O desafio é garantir que a governação, a segurança, a rastreabilidade e a conformidade estão integradas desde o desenho, para que a IA agêntica possa passar de projetos-piloto a ambientes de produção de forma controlada e sustentável.

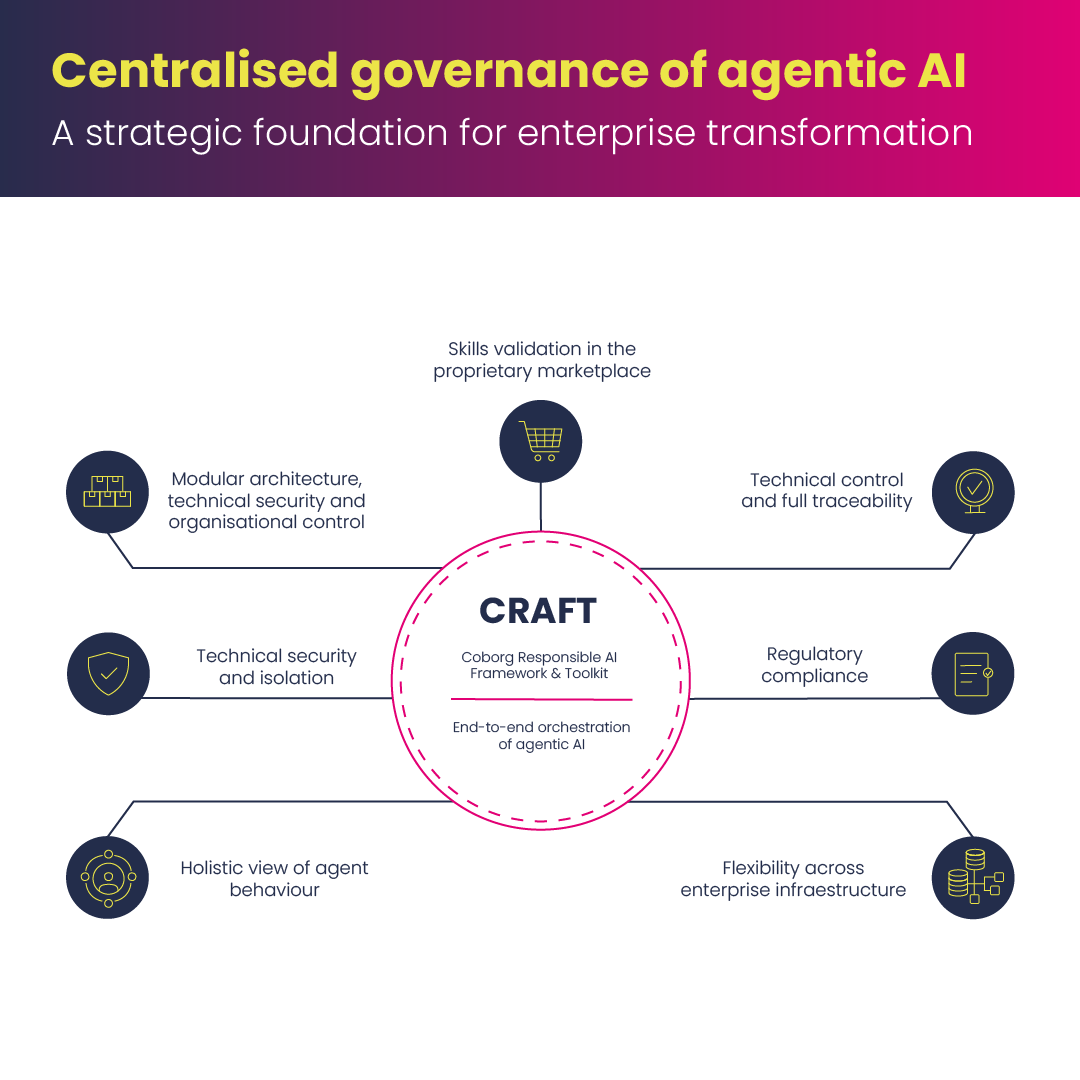
Neste contexto, a Inetum desenvolveu o CRAFT (Coborg Responsible AI Framework & Toolkit), uma plataforma de orquestração de IA concebida para apoiar a implementação, a governação e a operação segura de agentes através de uma arquitetura modular, controlos organizacionais e mecanismos avançados de rastreabilidade.

Os novos riscos dos agentes de IA autónomos

À medida que o grau de autonomia aumenta, cresce também a necessidade de mecanismos de controlo proporcionais ao impacto de cada caso de uso.

Entre os principais riscos encontram-se:

  • Acessos não autorizados a sistemas ou informação sensível.
  • Erros de execução com impacto em processos críticos.
  • Enviesamentos ou decisões difíceis de justificar.
  • Dependência de ferramentas externas não verificadas.
  • Falta de visibilidade sobre como e por que razão são tomadas determinadas decisões.
  • Dificuldade em demonstrar conformidade regulamentar durante auditorias.

A governação deve, por isso, ser tratada como um componente estrutural da arquitetura de IA agêntica, e não como uma camada acrescentada depois da implementação.


A governação como acelerador da adoção empresarial

A governação é muitas vezes associada apenas à conformidade. Na prática, um modelo robusto gera confiança, reduz o risco operacional e acelera a adoção da inteligência artificial em toda a organização.

A governação de agentes de IA exige duas dimensões complementares:

  • Uma dimensão técnica, centrada na segurança, observabilidade, rastreabilidade e controlo da execução.
  • Uma dimensão organizacional, jurídica e regulamentar, orientada para a gestão do risco, a supervisão humana, as políticas de utilização e a documentação dos sistemas.

O CRAFT reúne estas duas perspetivas numa única plataforma, procurando aproximar a inovação tecnológica das exigências regulamentares que estão a moldar o mercado europeu de inteligência artificial.

Rastreabilidade: a base de uma IA verdadeiramente governável

Governar um agente exige perceber o que fez, como atuou e por que razão tomou uma determinada decisão. A rastreabilidade da IA deixa, assim, de ser apenas uma capacidade técnica e passa a ser um requisito de gestão do risco.

Quando um agente intervém num processo crítico, a organização precisa de conhecer:

  • As ações executadas.
  • As ferramentas invocadas.
  • Os dados consultados e gerados.
  • Os percursos de decisão.
  • Os resultados obtidos.

Para responder a esta necessidade, o CRAFT regista de forma detalhada o ciclo de vida das operações realizadas pelos agentes. Esta observabilidade de ponta a ponta facilita auditorias, melhora a explicabilidade dos sistemas e ajuda a detetar desvios ou incidentes em tempo real.

Arquitetura modular e ambientes de execução isolados

O CRAFT assenta numa arquitetura modular e extensível, que permite substituir, ampliar ou restringir componentes sem comprometer o conjunto da solução. Cada nova integração pode ser validada antes de entrar no ecossistema operacional, o que oferece flexibilidade tecnológica sem enfraquecer os controlos de governação.

A plataforma utiliza também ambientes de execução isolados, nos quais o acesso a ferramentas e recursos é delimitado. Esta abordagem reduz a superfície de ataque, protege os sistemas de produção e preserva a confidencialidade, a integridade e a disponibilidade dos ativos empresariais.

A autonomia pode, deste modo, crescer de forma progressiva, com controlos ajustados ao risco e ao contexto de utilização.

Skill Marketplace: como controlar as capacidades dos agentes

A expansão de normas abertas como o Model Context Protocol (MCP) está a acelerar o desenvolvimento de ecossistemas de agentes. Estes sistemas recorrem a capacidades especializadas, frequentemente designadas por skills, para interagir com aplicações, plataformas e fontes de dados externas.

A abertura favorece a inovação, mas aumenta a exposição a problemas de segurança, qualidade e conformidade. Para responder a esse desafio, o CRAFT inclui um Skill Marketplace, no qual cada capacidade é avaliada antes de ser disponibilizada.

A análise considera:

  • Segurança técnica.
  • Fiabilidade operacional.
  • Compatibilidade com as políticas empresariais.
  • Cumprimento dos requisitos regulamentares.
  • Adequação aos critérios de governação definidos.

Cada skill opera em ambientes controlados, reduzindo a exposição a vulnerabilidades de terceiros e limitando comportamentos inesperados. O objetivo é conciliar inovação e controlo, duas condições indispensáveis à adoção empresarial da IA agêntica.

Governação e conformidade na era do AI Act

O Regulamento da União Europeia sobre Inteligência Artificial (AI Act) estabelece um quadro regulamentar abrangente para o desenvolvimento, a disponibilização e a utilização de sistemas de IA.

Para os sistemas classificados como de risco elevado, o regulamento introduz requisitos como:

  • Registo e documentação das decisões.
  • Avaliação e mitigação de riscos.
  • Supervisão humana adequada.
  • Mecanismos de rastreabilidade.
  • Controlos de segurança reforçados.
  • Gestão documentada do ciclo de vida dos sistemas.

A conformidade não deve ser encarada apenas como uma obrigação legal. É também uma condição operacional para escalar iniciativas de inteligência artificial, substituindo experiências isoladas por modelos de produção sustentáveis.


Plataformas como o CRAFT incorporam controlos regulamentares diretamente na arquitetura tecnológica, apoiando a auditoria de agentes e ferramentas, a rastreabilidade de interações e acessos, a avaliação do risco e a supervisão centralizada do ecossistema de IA.


Esta abordagem é especialmente relevante em setores altamente regulados, como Administração Pública, banca, seguros, energia e saúde.


Diagram showing CRAFT, the Coborg Responsible AI Framework & Toolkit, at the centre of agentic AI governance, connecting modular architecture, technical security and isolation, skills validation, technical control and traceability, regulatory compliance, infrastructure flexibility, and holistic monitoring of agent behaviour.

Uma visão integrada da IA responsável

Rumo a uma adoção escalável e sustentável da IA agêntica

A governação de agentes de IA vai além da cibersegurança e da conformidade. As organizações devem avaliar continuamente:

  • Privacidade e proteção de dados.
  • Enviesamento e equidade algorítmica.
  • Qualidade e fiabilidade dos conteúdos gerados.
  • Consumo de energia.
  • Custos operacionais.
  • Utilização eficiente de recursos computacionais e tokens.
  • Impacto nos processos, nos utilizadores e no negócio.

Uma visão integrada de IA responsável permite alinhar o comportamento dos agentes com objetivos técnicos, regulamentares, éticos, operacionais e financeiros.

A adoção de agentes de IA está a acelerar em todos os setores. O verdadeiro desafio já não passa por criar sistemas cada vez mais inteligentes, mas por tornar essa inteligência controlável, explicável e fiável em escala.

A confiança na IA constrói-se com mecanismos sólidos de controlo, auditoria, supervisão, rastreabilidade e conformidade. À medida que os agentes entram em operações críticas, a capacidade de governação será simultaneamente uma exigência regulamentar e um fator de diferenciação.

As organizações que definirem desde já este quadro de confiança estarão mais bem preparadas para implementar, governar e escalar agentes de IA num contexto tecnológico e regulamentar em rápida evolução.

A sua organização dispõe da visibilidade e dos controlos necessários para gerir agentes de IA em toda a organização?

Descubra como a Inetum ajuda as organizações a estabelecer estruturas de governação que proporcionam transparência, responsabilidade e controlo ao longo de todo o ciclo de vida da IA.