DATA & AI

Governance van AI-agents: veilig en schaalbaar inzetten

Door Nuria Sánchez Almodóvar -  AI Director Iberia Latam bij Inet,              Mikel Urizar Zapata - Generative AI Center of Excellence Manager Iberia Latam bij Inetum.


De opkomst van agentic AI stelt organisaties voor een concrete uitdaging: hoe kunnen ze autonome systemen opschalen zonder de controle te verliezen? Klassieke generatieve AI beantwoordt vragen of genereert content. AI-agents kunnen daarnaast beslissingen nemen, acties uitvoeren, met bedrijfssystemen communiceren en complexe processen autonoom coördineren.

People clapping

Waarom agentic AI nieuwe governance vereist

Agentic AI is een volgende stap in de ontwikkeling van generatieve AI. Deze systemen verwerken niet alleen informatie en formuleren antwoorden, maar voeren ook acties uit om vooraf bepaalde doelstellingen te bereiken.

AI-agents kunnen:

  • Bedrijfstoepassingen en andere tools gebruiken;
  • Beslissingen nemen in meerdere stappen;
  • Gedurende langere tijd een persistent geheugen bijhouden;
  • Met verschillende systemen en databronnen communiceren;
  • Taken automatiseren die voordien voortdurend menselijk toezicht vereisten.

Die autonomie biedt kansen voor automatisering en bedrijfstransformatie. Ze brengt tegelijk risico’s mee die organisaties vanaf het begin moeten beoordelen. Governance achteraf toevoegen is onvoldoende wanneer agents toegang krijgen tot gevoelige data, toepassingen of kritieke processen.
Voor zakelijke en technologische beslissers verschuift de aandacht daardoor van experimenteren naar beheersen. Governance, beveiliging, traceerbaarheid en compliance moeten vanaf het ontwerp in de oplossing zitten. Alleen zo kunnen organisaties AI-agents gecontroleerd van een proefproject naar een productieomgeving brengen.

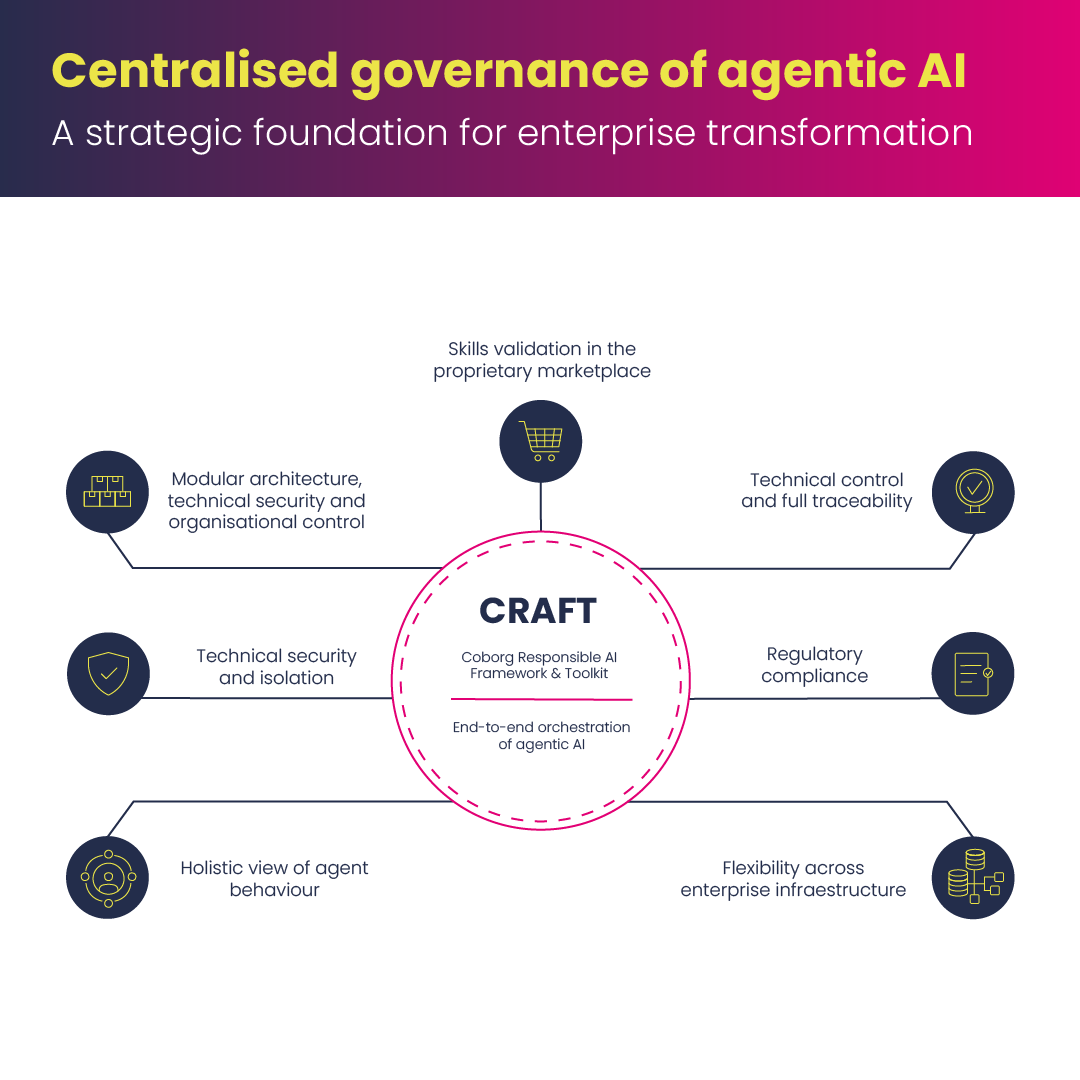
Inetum ontwikkelde daarom CRAFT, Coborg Responsible AI Framework & Toolkit. Dat is een orchestratieplatform voor de veilige implementatie, governance en werking van AI-agents, met een modulaire architectuur, organisatorische controles en uitgebreide traceerbaarheid.


De belangrijkste risico’s van autonome AI-agents

Naarmate AI-agents autonomer handelen, worden evenredige controlemechanismen belangrijker. De impact van een fout blijft immers niet beperkt tot een onnauwkeurig antwoord. Een agent kan ook een ongewenste actie uitvoeren of een bedrijfsproces beïnvloeden.

Belangrijke risico’s zijn:

  • Ongeoorloofde toegang tot systemen of gevoelige informatie;
  • Uitvoeringsfouten met gevolgen voor kritieke processen;
  • Vooringenomen of moeilijk te verantwoorden beslissingen;
  • Afhankelijkheid van niet-geverifieerde externe tools;
  • Onvoldoende zicht op de gevolgde beslissingslogica;
  • Problemen om bij een audit de naleving van regelgeving aan te tonen.

Governance moet daarom een structureel onderdeel van de architectuur zijn. Ze bepaalt welke acties een agent mag uitvoeren, welke hulpmiddelen beschikbaar zijn en hoe de organisatie toezicht houdt op het volledige proces.

Governance als basis voor bedrijfsbrede adoptie

AI-governance wordt vaak vooral met compliance geassocieerd. Een degelijk governancekader helpt organisaties echter ook vertrouwen op te bouwen, operationele risico’s te beperken en AI op een beheerste manier breder in te zetten.

Governance voor AI-agents omvat twee samenhangende dimensies:

De technische dimensie, met aandacht voor beveiliging, observability, traceerbaarheid en controle over de uitvoering.

De organisatorische en juridische dimensie, gericht op risicobeheer, regelgeving en toezicht op concrete use cases.


CRAFT brengt beide perspectieven samen in één platform. Het wil zo de verbinding leggen tussen technologische innovatie en de regelgevende vereisten die de Europese AI-markt mee vormgeven.

Traceerbaarheid als fundament van beheersbare AI

Wie een AI-agent wil beheren, moet kunnen achterhalen wat die agent heeft gedaan, hoe dat gebeurde en waarom een bepaalde beslissing werd genomen. Traceerbaarheid van AI is daarom geen louter technische functie meer. Ze wordt een essentieel onderdeel van risicobeheer.

Wanneer een agent actief is in een kritisch bedrijfsproces, moet de organisatie zicht hebben op:

  • De uitgevoerde acties;
  • De aangeroepen tools;
  • De geraadpleegde en gegenereerde data;
  • Het gevolgde beslissingspad;
  • De uiteindelijke resultaten.

CRAFT registreert daarvoor de levenscyclus van de activiteiten die een agent uitvoert. Die end-to-end observability ondersteunt audits en maakt complexe systemen beter uitlegbaar. Ze helpt ook afwijkingen of incidenten in real time te detecteren.

Een modulaire architectuur met geïsoleerde omgevingen

CRAFT gebruikt een modulaire en uitbreidbare architectuur. Organisaties kunnen componenten vervangen, uitbreiden of beperken zonder de volledige oplossing te verstoren. Nieuwe integraties kunnen bovendien worden gevalideerd voordat ze in de operationele omgeving terechtkomen.

De uitvoering gebeurt in geïsoleerde omgevingen waarin de toegang tot tools en resources strikt is afgebakend. Dat verkleint potentiële aanvalsvectoren en is vooral relevant wanneer agents met productiesystemen of kritieke infrastructuur communiceren.

Deze aanpak laat toe de autonomie stapsgewijs te verhogen zonder de vertrouwelijkheid, integriteit en beschikbaarheid van bedrijfsactiva uit het oog te verliezen.

Een Skill Marketplace voor gecontroleerde agentcapaciteiten

Open standaarden zoals het Model Context Protocol, MCP, stimuleren de ontwikkeling van ecosystemen rond AI-agents. Daarin gebruiken agents gespecialiseerde skills om met toepassingen, platformen en externe databronnen te communiceren.

Die openheid versnelt innovatie, maar introduceert ook risico’s op het vlak van beveiliging, kwaliteit en compliance. Niet elke externe skill is automatisch geschikt voor gebruik binnen een bedrijfsomgeving.

CRAFT bevat daarom een Skill Marketplace waarin iedere skill vóór opname wordt beoordeeld op:

  • Technische beveiliging;
  • Operationele betrouwbaarheid;
  • Overeenstemming met het bedrijfsbeleid;
  • Naleving van regelgevende vereisten;
  • Aansluiting bij de vastgelegde governancecriteria.

Iedere skill werkt vervolgens binnen een gecontroleerde omgeving. Zo wordt de blootstelling aan kwetsbaarheden van derden kleiner en kunnen onverwachte gedragingen worden beperkt.

Governance en compliance onder de Europese AI Act

De Europese AI Act biedt een regelgevend kader voor de ontwikkeling, het op de markt brengen en het gebruik van AI-systemen. Voor systemen die als hoog risico worden beschouwd, gelden verplichtingen rond documentatie, risicobeheer, menselijk toezicht, traceerbaarheid, beveiliging en het beheer van de volledige levenscyclus.


Governance is daarmee zowel een regelgevende als een operationele vereiste. Organisaties hebben beheersmechanismen nodig om afzonderlijke proefprojecten om te zetten in duurzame productieomgevingen.

CRAFT verwerkt dergelijke controles rechtstreeks in de technologische architectuur. Het platform ondersteunt de audit van agents en tools, de traceerbaarheid van interacties en toegangen, de evaluatie van risico’s en het centrale toezicht op het AI-ecosysteem. 


Deze aanpak is bijzonder relevant voor sterk gereguleerde sectoren, waaronder overheidsdiensten, banken, verzekeraars, energiebedrijven en de gezondheidszorg.


Diagram showing CRAFT, the Coborg Responsible AI Framework & Toolkit, at the centre of agentic AI governance, connecting modular architecture, technical security and isolation, skills validation, technical control and traceability, regulatory compliance, infrastructure flexibility, and holistic monitoring of agent behaviour.

Een geïntegreerde visie op verantwoorde AI

Naar schaalbare en duurzame agentic AI

Governance van AI-agents omvat meer dan cybersecurity en compliance. Organisaties moeten continu rekening houden met verschillende technische, ethische, operationele en financiële factoren.

Daarbij horen onder meer:

  • Privacy en gegevensbescherming;
  • Algoritmische vooringenomenheid en billijkheid;
  • Kwaliteit en betrouwbaarheid van gegenereerde content;
  • Energieverbruik;
  • Operationele kosten;
  • Efficiënt gebruik van rekenkracht en tokens;
  • Impact op processen en gebruikers.

Een geïntegreerde aanpak helpt om het gedrag van AI-agents af te stemmen op de technische, regelgevende, ethische en financiële doelstellingen van de organisatie.

De adoptie van AI-agents neemt in verschillende sectoren toe. De kernvraag is niet langer uitsluitend hoe organisaties intelligentere agents kunnen bouwen. Ze moeten vooral bepalen hoe die systemen op een gecontroleerde, veilige en duurzame manier kunnen functioneren.

Vertrouwen in AI ontstaat door controle, audits, traceerbaarheid en aantoonbare compliance. Die elementen maken het mogelijk om autonome systemen met voldoende waarborgen in productieomgevingen te gebruiken.

Governance wordt zo een belangrijke voorwaarde voor de verdere toepassing van AI binnen ondernemingen. Platformen zoals CRAFT bieden een operationele basis om AI-agents te implementeren, te beheren en op te schalen in een steeds complexere en sterker gereguleerde omgeving.

Heeft uw organisatie de zichtbaarheid en controle die nodig zijn om AI-agents binnen uw organisatie te beheren?

Ontdek hoe Inetum organisaties helpt governancekaders op te zetten die transparantie, verantwoordelijkheid en controle bieden gedurende de volledige levenscyclus van AI.